I responsabili dei family office ci chiedono spesso quanto sia realmente esposto il loro ufficio al phishing, al ransomware e alle fughe di dati, e cosa possa fare al riguardo un team di piccole dimensioni. La ricerca di Deloitte qui citata ha rilevato che il 43% dei family office ha subito un attacco informatico nei 12-24 mesi precedenti. Abbiamo redatto questa guida per spiegare perché questi uffici sono presi di mira e per illustrare misure concrete, dai test di penetrazione alla formazione del personale fino a un piano di risposta agli incidenti, in modo che il vostro family office possa verificare l’efficacia delle proprie difese.
Abbiamo utilizzato strumenti di intelligenza artificiale per facilitare la raccolta dei dati e accelerare la stesura della prima bozza. Questo ci ha permesso di dedicare più tempo alla verifica di ogni dato rispetto al rapporto originale e all’aggiunta di quanto emerso dalle conversazioni con i clienti. Un redattore di Masttro ha rivisto ogni affermazione e i membri del nostro team hanno letto l’articolo prima della sua pubblicazione.
Punti di forza
I family office detengono miliardi di dollari di asset e, man mano che salgono alla ribalta, i criminali informatici se ne accorgono.
Che vi occupiate principalmente di asset alternativi come il private equity e il settore immobiliare, oppure di un portafoglio diversificato di titoli azionari, il vostro family office rappresenta un obiettivo redditizio per i malintenzionati alla ricerca di guadagni finanziari. Dagli attacchi di phishing al ransomware, il panorama delle minacce informatiche non è mai stato così rischioso. Secondo il “Family Office Cybersecurity Report” di Deloitte, il 43% dei family office ha subito un attacco informatico negli ultimi 12-24 mesi e molti di essi risultano ancora impreparati.
Come responsabile di un family office, la posta in gioco è alta: una violazione della sicurezza informatica può comportare perdite finanziarie, danni alla reputazione e sanzioni normative. Ma con un approccio proattivo alla sicurezza informatica, questi rischi sono gestibili. È qui che entra in gioco Masttro.
Perché i Family Office sono i principali obiettivi degli attacchi informatici
A differenza delle banche e degli istituti finanziari, i family office individuali spesso non dispongono di un team dedicato alla sicurezza informatica. Tuttavia, gestiscono patrimoni ingenti, il che li rende bersagli appetibili per minacce fisiche veicolate dal cyberspazio, attacchi di tipo “business email compromise” e altre tecniche di attacco comuni.
Molti operano con infrastrutture di sicurezza di base: password complesse memorizzate in file Excel, utenti non autorizzati con accesso persistente o provider di servizi cloud con protocolli inadeguati. E gli aggressori sanno come sfruttare queste vulnerabilità comuni.
Sebbene in precedenza i family office fossero un'entità sconosciuta, una maggiore trasparenza nel settore e una maggiore consapevolezza generale di quanta ricchezza controllano fanno sì che i criminali informatici possano facilmente rintracciare i loro obiettivi.
Masttro: la sicurezza non è una caratteristica, è la nostra base
Masttro è stata creata per garantire la sicurezza fin dalle fondamenta: adottiamo un approccio proattivo per proteggere i beni in gestione, dai portafogli di investimento alle partecipazioni di società private.
L'infrastruttura di sicurezza informatica leader del settore garantisce la sicurezza e la riservatezza di tutte le informazioni dei clienti:
- Protocolli di crittografia di livello militare con dati crittografati a riposo e in transito.
- Integrazioni di custodia diretta che eliminano gli intermediari di dati di terze parti.
- Autenticazione multifattore (MFA) e archivi di password per tutti gli utenti, aggiungendo un ulteriore livello di protezione.
- Architettura cloud privata con server dedicati nel data center Tier 4 in Svizzera.
- Nessun dato viene archiviato su alcun dispositivo e la comunicazione avviene tramite un portale sicuro anziché tramite e-mail non protette (uno dei metodi più comuni utilizzati dagli hacker per intercettare dati sensibili).
- Archivi di documenti digitali, con controlli e autorizzazioni interne.
- Un piano di risposta agli incidenti e un piano di ripristino in caso di disastro integrati in ogni distribuzione.
- Controlli di sicurezza e test di penetrazione regolari per identificare e risolvere le vulnerabilità prima che lo facciano gli aggressori.
- Strumenti integrati di gestione degli accessi e di verifica delle approvazioni degli utenti, così saprai sempre chi può vedere cosa.
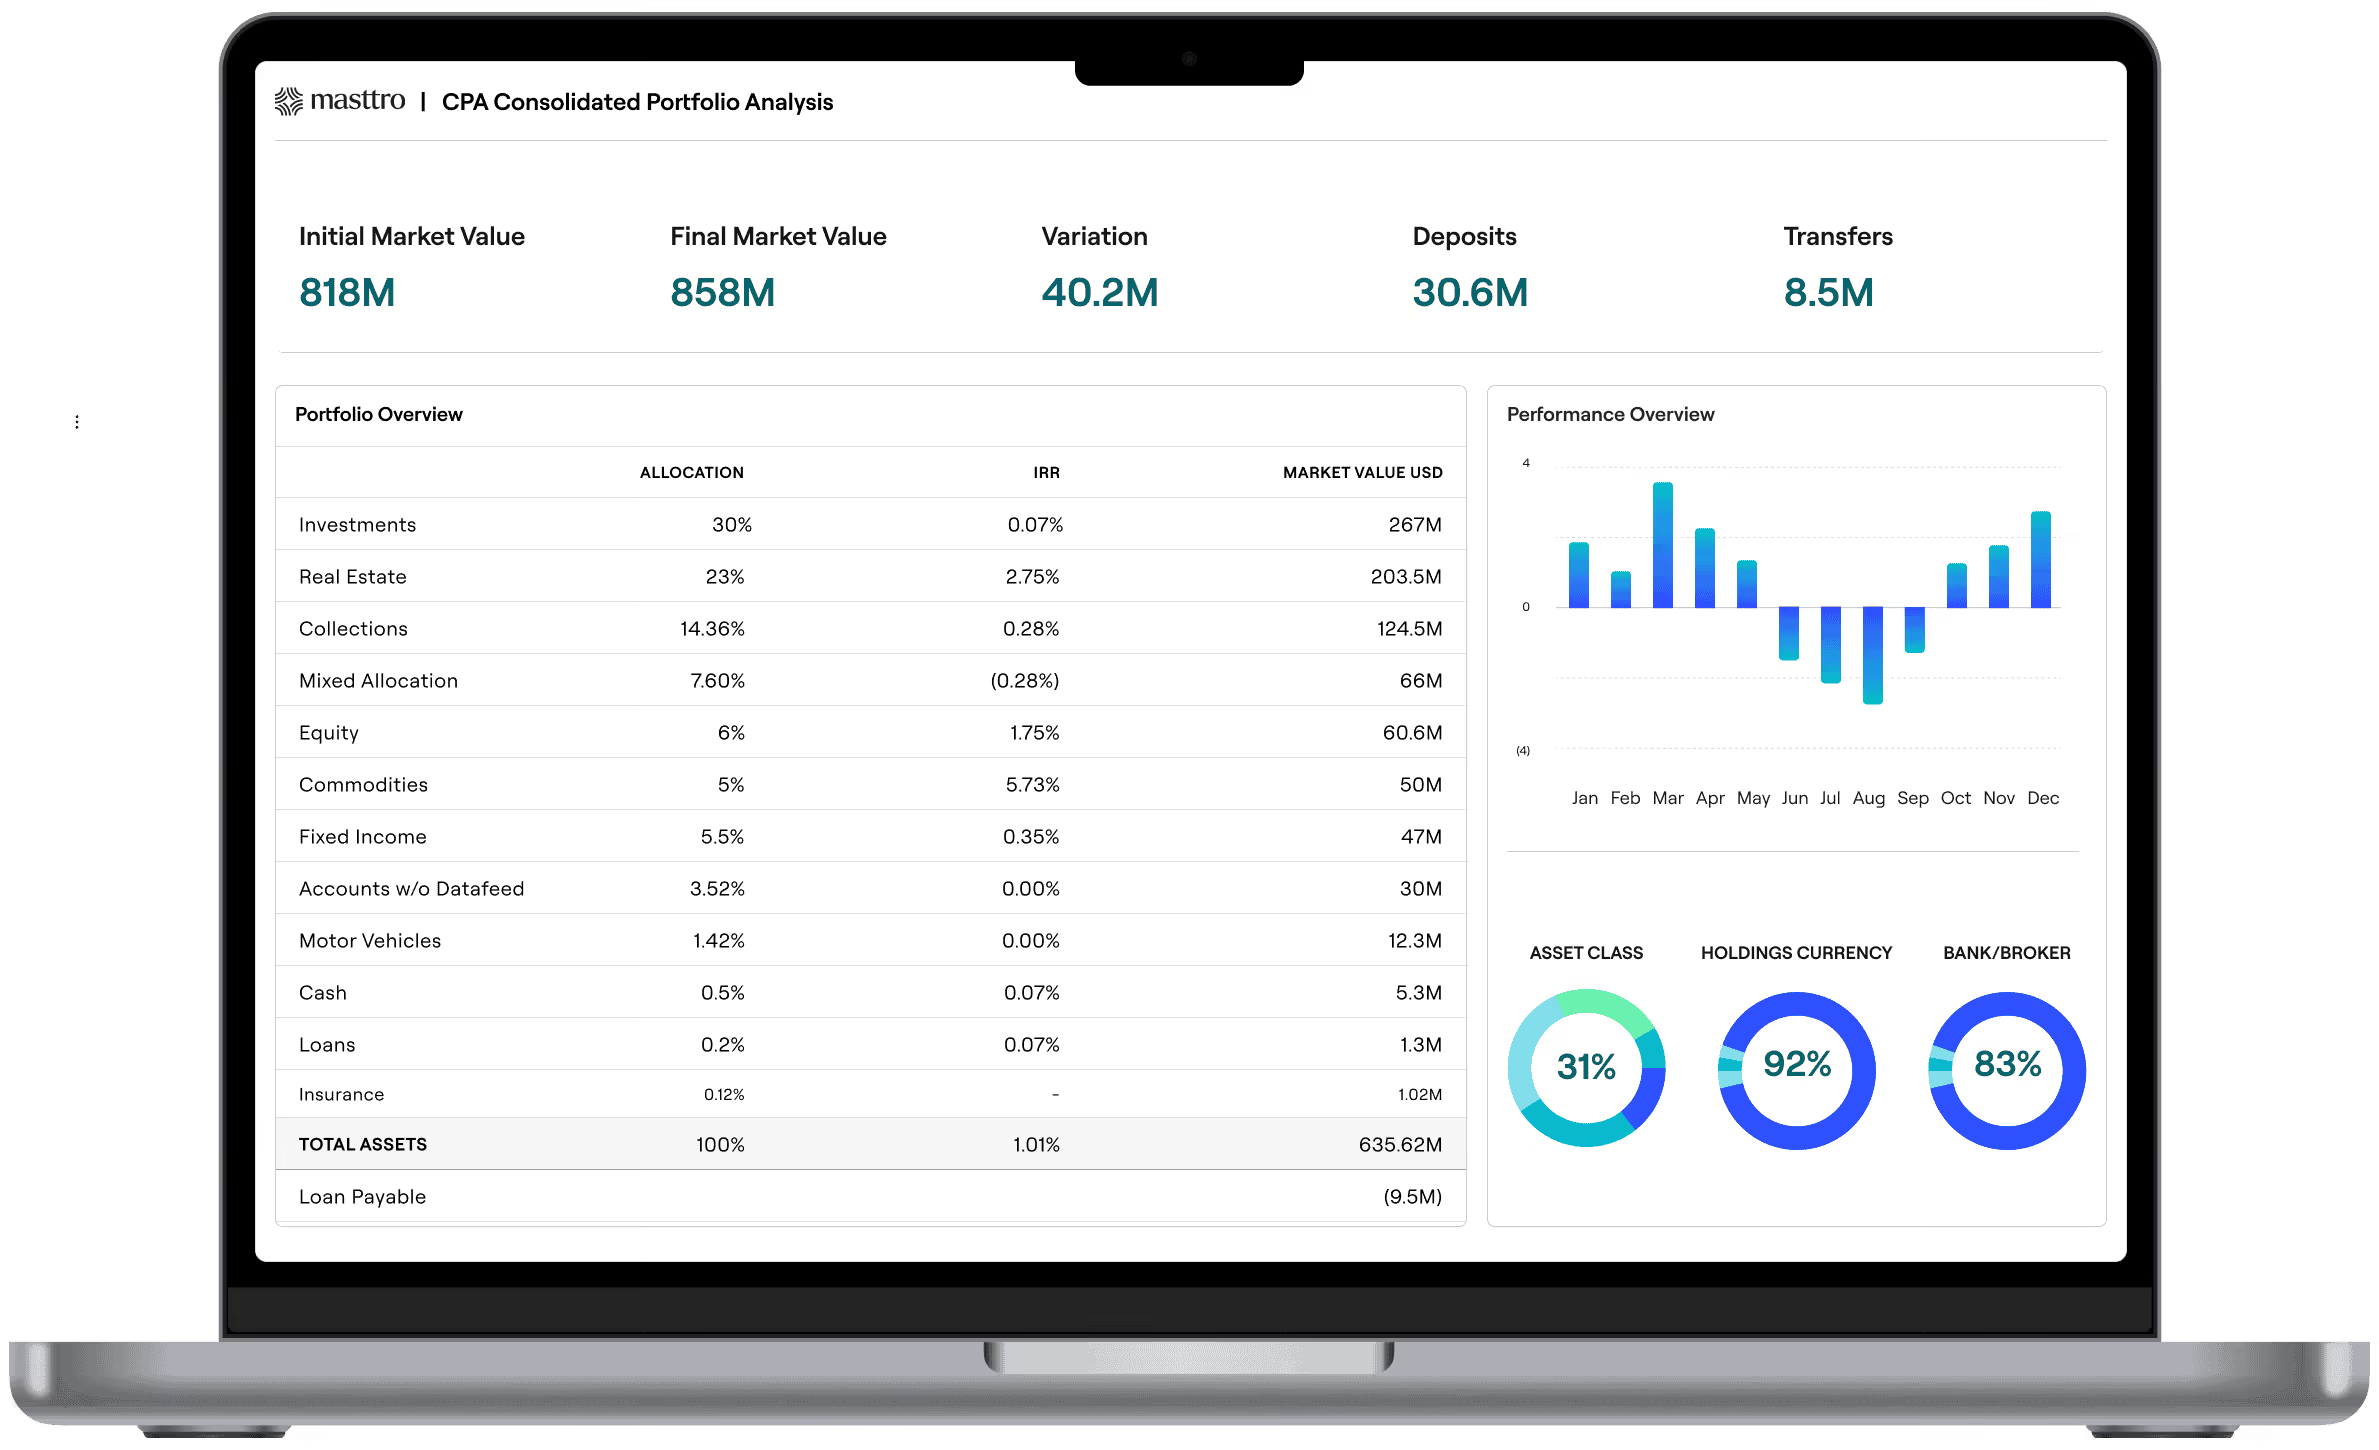
A differenza degli strumenti tradizionali o dei flussi di lavoro basati su fogli di calcolo improvvisati, la piattaforma di Masttro soddisfa i requisiti di sicurezza richiesti dall'attuale panorama delle minacce. Inoltre, grazie alla sua intuitività, la piattaforma non comporta alcun compromesso in termini di usabilità per le famiglie facoltose, i gestori di investimenti o i partner nel campo della sicurezza informatica.
Visibilità sicura per i moderni Family Office

Rispondere al rischio informatico: cosa dovrebbero fare ora i Family Office
La sicurezza informatica non è un progetto che si risolve una volta per tutte. Richiede una gestione attiva, sessioni di formazione regolari e l'allineamento con un programma di sicurezza informatica più ampio.
Ecco cosa consigliano gli esperti di sicurezza informatica e piattaforme come Masttro:
- Implementare password complesse e autenticazione a più fattori in tutti i sistemi.
- Eseguire regolarmente test di penetrazione e simulazioni delle minacce.
- Formare il personale per individuare e-mail di phishing, tentativi di compromissione delle e-mail aziendali e attacchi malware.
- Collabora con fornitori competenti che conoscano le tipologie di tecnologia e le vulnerabilità informatiche tipiche dei family office.
- Investire in un'assicurazione sulla sicurezza informatica per mitigare l'impatto finanziario di una violazione.
- Assicurati che il tuo fornitore di servizi cloud segua un framework di sicurezza cloud di base con tecnologie di crittografia avanzate.
- Creare un piano di risposta agli incidenti informatici e una strategia di continuità aziendale chiari e documentati.
Considerazioni finali: la cyber-resilienza è un vantaggio strategico
La sicurezza informatica non è più solo una questione tecnica: è una componente della gestione del rischio, direttamente legata alla sostenibilità del vostro patrimonio. E con il costo medio di una violazione in aumento, investire in una solida strategia di sicurezza informatica è sia una mossa difensiva che un vantaggio competitivo.
Con Masttro, non riceverai solo una piattaforma di gestione degli investimenti. Avrai una solida protezione, tecnologie avanzate e un team impegnato a proteggere il patrimonio della tua famiglia.
Parla con noi e proteggi la tua eredità.
«Il Portale di comunicazione sicura è molto utile. Mi aiuta durante le nostre riunioni mensili con i clienti, fornendomi una panoramica completa del portafoglio consolidato di ciascun cliente. Ciò che prima mi richiedeva giorni di lavoro ora può essere fatto semplicemente verificando che le informazioni corrispondano agli estratti conto bancari.»
“Masttro ci ha aiutato a migliorare in modo significativo la mappatura e la visibilità della nostra struttura aziendale.”
"Credo che Masttro sia stato una guida per capire come possiamo fare meglio, come dobbiamo organizzarci. Ci ha aiutato a capire dove siamo oggi per poter guardare al futuro".