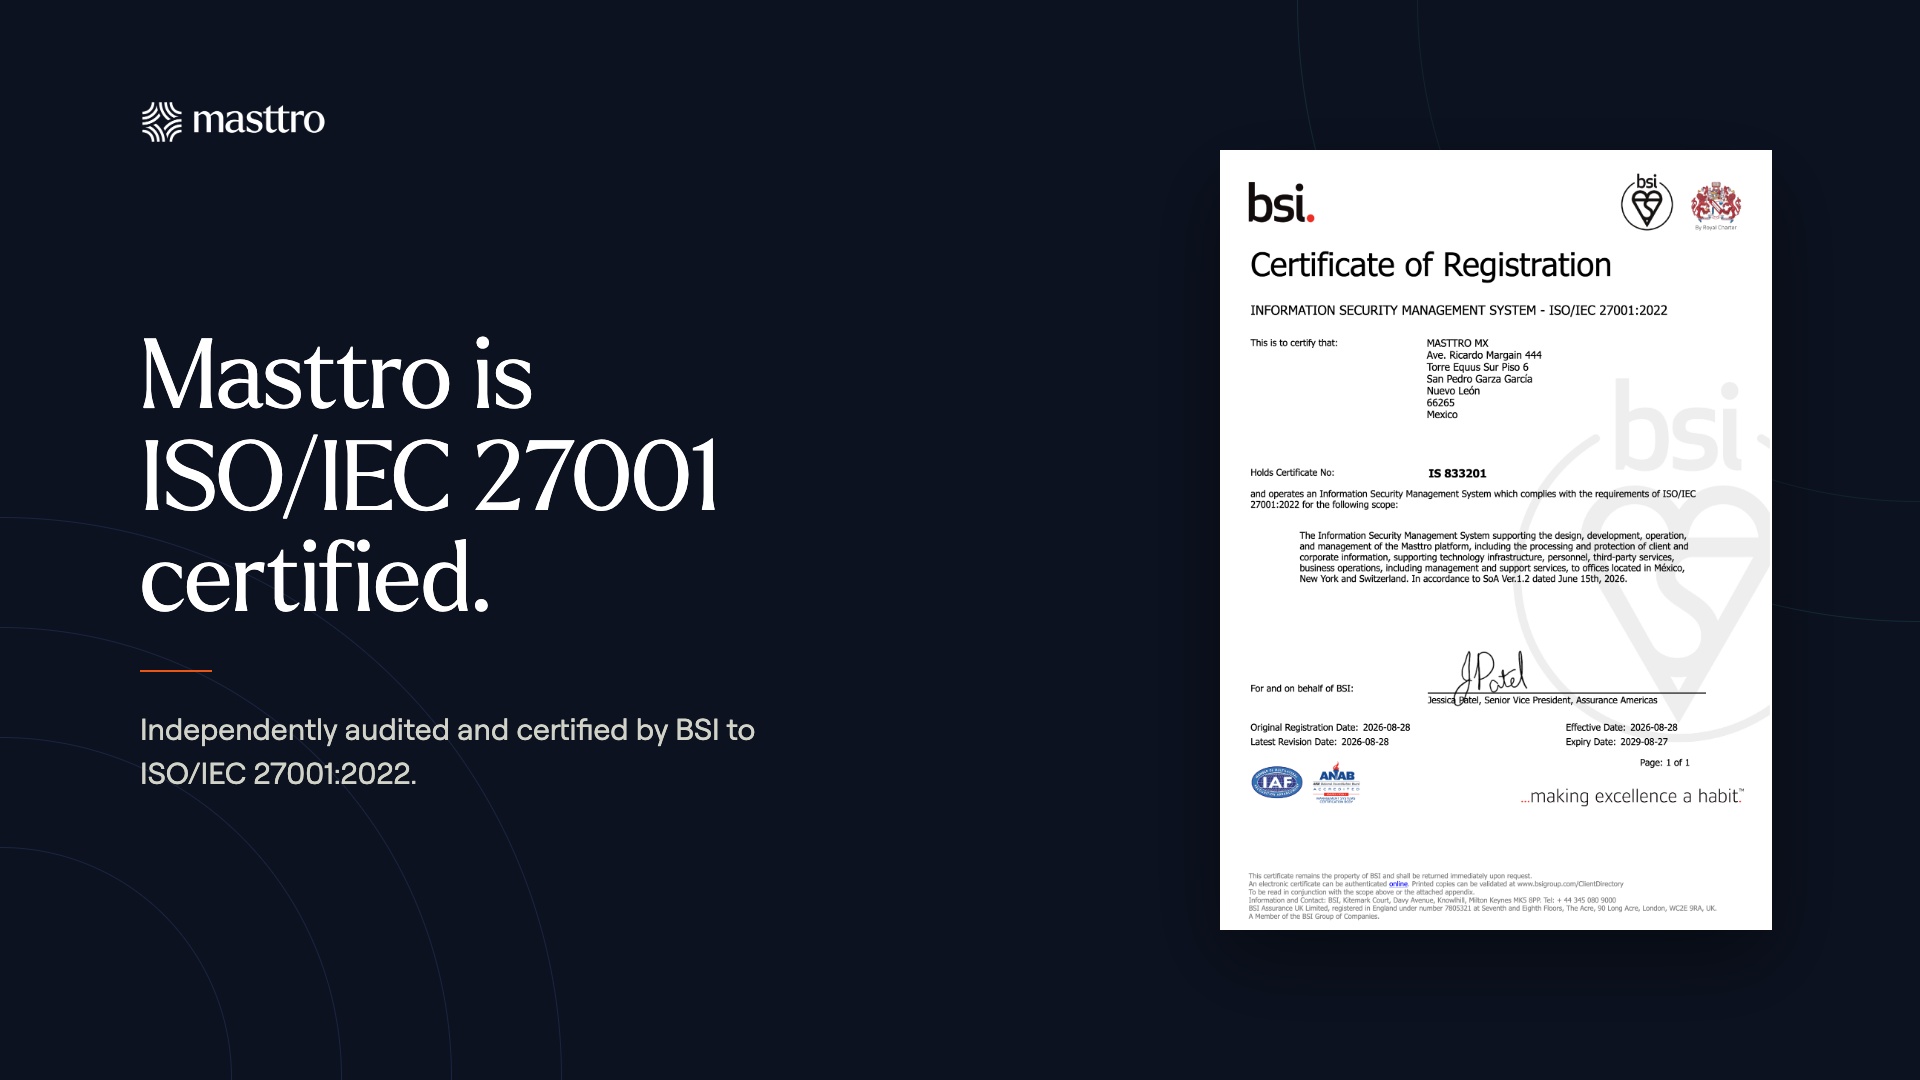

Masttro a obtenu la certification ISO/IEC 27001:2022. Cette certification fait suite à un audit indépendant réalisé par le BSI (British Standards Institution), un organisme de certification accrédité par l'ANAB (National Accreditation Board de l'ANSI), et porte sur le système de gestion de la sécurité de l'information qui sous-tend la conception, le développement, l'exploitation et la gestion de la plateforme Masttro, y compris le traitement et la protection des informations des clients et de l'entreprise, l'infrastructure technologique sous-jacente, le personnel, les services tiers, ainsi que les opérations commerciales, y compris les services de gestion et d'assistance, situés au Mexique, à New York et en Suisse.
Principaux enseignements
Pourquoi cela est-il important pour les family offices, les conseillers en investissement indépendants (RIA) et les banques privées ?
Pour les family offices, les conseillers en investissement agréés (RIA) et les banques privées qui nous confient la protection de leurs données, cela signifie qu’un organisme tiers agréé a examiné nos mesures de contrôle des données et confirmé leur efficacité dans la pratique.
Lorsque les dirigeants, les comités d'investissement ou les autorités de régulation s'enquièrent des mesures de protection des données, nos clients et partenaires peuvent s'appuyer sur des vérifications indépendantes ainsi que sur notre propre documentation. Masttro fera également l'objet d'un audit annuel afin de conserver sa certification.
Qu'est-ce que la norme ISO/IEC 27001 ?
La norme ISO/IEC 27001 est la norme internationale la plus largement reconnue en matière de systèmes de gestion de la sécurité de l'information (SGSI). Elle est publiée conjointement par l'Organisation internationale de normalisation (ISO) et la Commission électrotechnique internationale (CEI). Elle définit les exigences auxquelles une organisation doit se conformer pour identifier les risques liés à la sécurité, mettre en place des contrôles permettant de les gérer et améliorer ces contrôles au fil du temps.
L'édition 2022 est la version actuelle de la norme. Ses 93 mesures de contrôle couvrent la sécurité organisationnelle, humaine, physique et technologique, y compris les exigences relatives au renseignement sur les menaces, aux services cloud, à la prévention des fuites de données et au codage sécurisé.
La certification comprend deux étapes d'audit. La première consiste à examiner la documentation, tandis que la seconde vise à vérifier si les contrôles fonctionnent comme prévu. Chaque certificat a une durée de validité de trois ans. Au cours des deux premières années, un audit de surveillance permet de s'assurer que le système fonctionne toujours correctement, puis, la troisième année, un audit complet permet de renouveler le certificat.
Comment nous protégeons les données de nos clients
Chez Masttro, la protection des informations de nos clients est une priorité absolue. Notre plateforme repose sur une infrastructure cloud Microsoft Azure sécurisée, hébergée en Suisse. Nous mettons en œuvre une approche de sécurité globale et multicouche qui inclut le chiffrement AES-256 pour les données au repos, le chiffrement TLS pour les données en transit, l'authentification multifactorielle (MFA) et la séparation logique des données entre les clients.
Notre architecture de sécurité intègre la segmentation du réseau, des pare-feu, des mécanismes de détection et de prévention des intrusions, ainsi qu'une surveillance continue de la sécurité. De plus, nous réalisons régulièrement des évaluations de vulnérabilité, des tests d'intrusion indépendants, des audits d'accès et des évaluations des risques de sécurité afin d'identifier et de traiter les menaces potentielles.
Notre cadre de sécurité s'appuie également sur des procédures documentées en matière de réponse aux incidents, de continuité des activités et de reprise après sinistre, conçues pour protéger la confidentialité, l'intégrité et la disponibilité des informations de nos clients. Grâce à ces mesures, Masttro adopte une approche proactive en matière de cybersécurité, de protection des données et d'amélioration continue, renforçant ainsi la confiance que nos clients accordent à notre plateforme.
L'intérêt d'une certification
Dans le cadre de la certification, un auditeur indépendant examine nos évaluations des risques, nos audits internes et nos revues de direction à l'aune d'une norme internationale. Celle-ci sert également de référence commune. La norme ISO/IEC 27001 étant reconnue dans le monde entier, les équipes chargées de la sécurité et des achats dans les plus de 40 pays où nous sommes présents disposent ainsi d'un point de départ vérifié pour l'évaluation des fournisseurs.
Les clients actuels et potentiels peuvent demander une copie du certificat à l'adresse infosec@masttro.com.
Visibilité sécurisée pour les family offices modernes