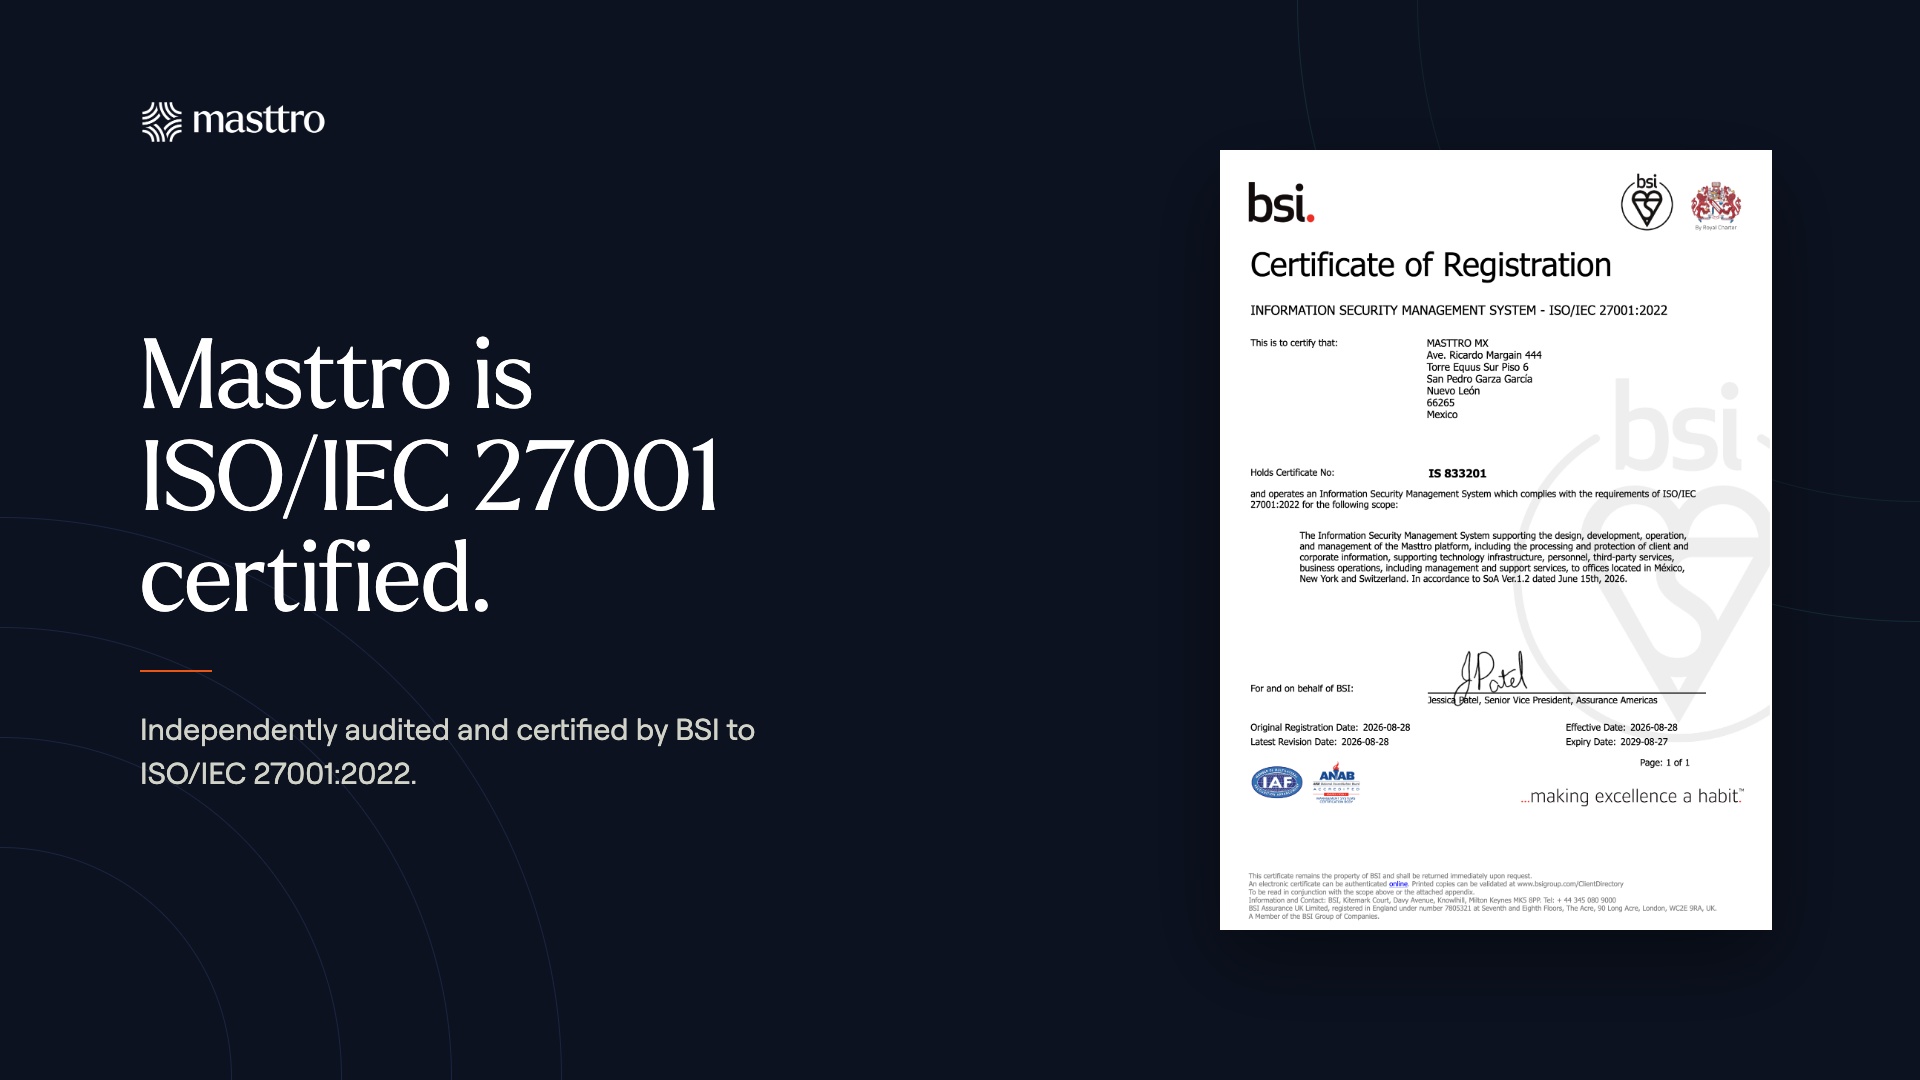

Masttro hat die Zertifizierung nach ISO/IEC 27001:2022 erhalten. Die Zertifizierung erfolgte im Anschluss an ein unabhängiges Audit durch die BSI (British Standards Institution), eine vom ANSI National Accreditation Board (ANAB) akkreditierte Zertifizierungsstelle, und umfasst das Informationssicherheits-Managementsystem, das die Konzeption, Entwicklung, den Betrieb und die Verwaltung der Masttro-Plattform unterstützt, einschließlich der Verarbeitung und des Schutzes von Kunden- und Unternehmensdaten, der unterstützenden technologischen Infrastruktur, des Personals, der Dienste von Drittanbietern sowie der Geschäftsabläufe, einschließlich Management- und Support-Dienstleistungen, mit Standorten in Mexiko, New York und der Schweiz.
Wichtigste Erkenntnisse
Warum dies für Family Offices, RIAs und Privatbanken von Bedeutung ist
Für die Family Offices, RIAs und Privatbanken, die uns den Schutz ihrer Daten anvertrauen, bedeutet dies, dass eine akkreditierte dritte Stelle unsere Datenschutzmaßnahmen geprüft und bestätigt hat, dass diese in der Praxis funktionieren.
Wenn Geschäftsführer, Anlageausschüsse oder Aufsichtsbehörden nachfragen, wie Daten geschützt werden, können unsere Kunden und Partner neben unserer eigenen Dokumentation auch unabhängige Überprüfungsergebnisse vorlegen. Masttro wird zudem einer jährlichen Prüfung unterzogen, um die Zertifizierung aufrechtzuerhalten.
Was ist ISO/IEC 27001?
ISO/IEC 27001 ist die international am weitesten anerkannte Norm für Managementsysteme zur Informationssicherheit (ISMS). Sie wird gemeinsam von der Internationalen Organisation für Normung (ISO) und der Internationalen Elektrotechnischen Kommission (IEC) herausgegeben. Die Norm legt die Anforderungen fest, die eine Organisation erfüllen muss, um Sicherheitsrisiken zu identifizieren, Kontrollmaßnahmen zu deren Bewältigung anzuwenden und diese Kontrollmaßnahmen im Laufe der Zeit zu verbessern.
Die Ausgabe von 2022 ist die aktuelle Version der Norm. Ihre 93 Kontrollmaßnahmen decken die Bereiche organisatorische, personelle, physische und technologische Sicherheit ab, einschließlich Anforderungen an Bedrohungsinformationen, Cloud-Dienste, den Schutz vor Datenlecks und sichere Programmierung.
Die Zertifizierung umfasst zwei Prüfungsphasen. In der ersten Phase werden die Unterlagen geprüft, in der zweiten wird getestet, ob die Kontrollmaßnahmen wie vorgesehen funktionieren. Jedes Zertifikat hat eine Gültigkeitsdauer von drei Jahren. Im ersten und zweiten Jahr wird im Rahmen einer Überwachungsprüfung überprüft, ob das System weiterhin ordnungsgemäß funktioniert, und im dritten Jahr wird das Zertifikat durch eine vollständige Prüfung erneuert.
So schützen wir Kundendaten
Bei Masttro hat der Schutz von Kundendaten oberste Priorität. Unsere Plattform basiert auf einer sicheren Microsoft Azure-Cloud-Infrastruktur, die in der Schweiz gehostet wird. Wir verfolgen einen umfassenden, mehrschichtigen Sicherheitsansatz, der eine AES-256-Verschlüsselung für gespeicherte Daten, TLS-Verschlüsselung für Daten während der Übertragung, Multi-Faktor-Authentifizierung (MFA) sowie eine logische Datentrennung zwischen den Kunden umfasst.
Unsere Sicherheitsarchitektur umfasst Netzwerksegmentierung, Firewalls, Mechanismen zur Erkennung und Abwehr von Eindringversuchen sowie eine kontinuierliche Sicherheitsüberwachung. Darüber hinaus führen wir regelmäßig Schwachstellenanalysen, unabhängige Penetrationstests, Zugriffsprüfungen und Sicherheitsrisikobewertungen durch, um potenzielle Bedrohungen zu identifizieren und zu beseitigen.
Unser Sicherheitskonzept wird zusätzlich durch dokumentierte Verfahren für die Reaktion auf Vorfälle, die Aufrechterhaltung des Geschäftsbetriebs und die Notfallwiederherstellung unterstützt, die darauf ausgelegt sind, die Vertraulichkeit, Integrität und Verfügbarkeit von Kundendaten zu gewährleisten. Durch diese Maßnahmen verfolgt Masttro einen proaktiven Ansatz in den Bereichen Cybersicherheit, Datenschutz und kontinuierliche Verbesserung und stärkt so das Vertrauen, das unsere Kunden in unsere Plattform setzen.
Was eine Zertifizierung bringt
Im Rahmen der Zertifizierung überprüft ein unabhängiger Auditor unsere Risikobewertungen, internen Audits und Managementbewertungen anhand einer internationalen Norm. Diese dient zudem als gemeinsamer Maßstab. Da die Norm ISO/IEC 27001 weltweit anerkannt ist, verfügen Sicherheits- und Beschaffungsteams in den über 40 Ländern, in denen wir tätig sind, über eine verifizierte Grundlage für die Lieferantenprüfung.
Bestehende und potenzielle Kunden können eine Kopie des Zertifikats unter infosec@masttro.com anfordern.
Sichere Sichtbarkeit für moderne Family Offices