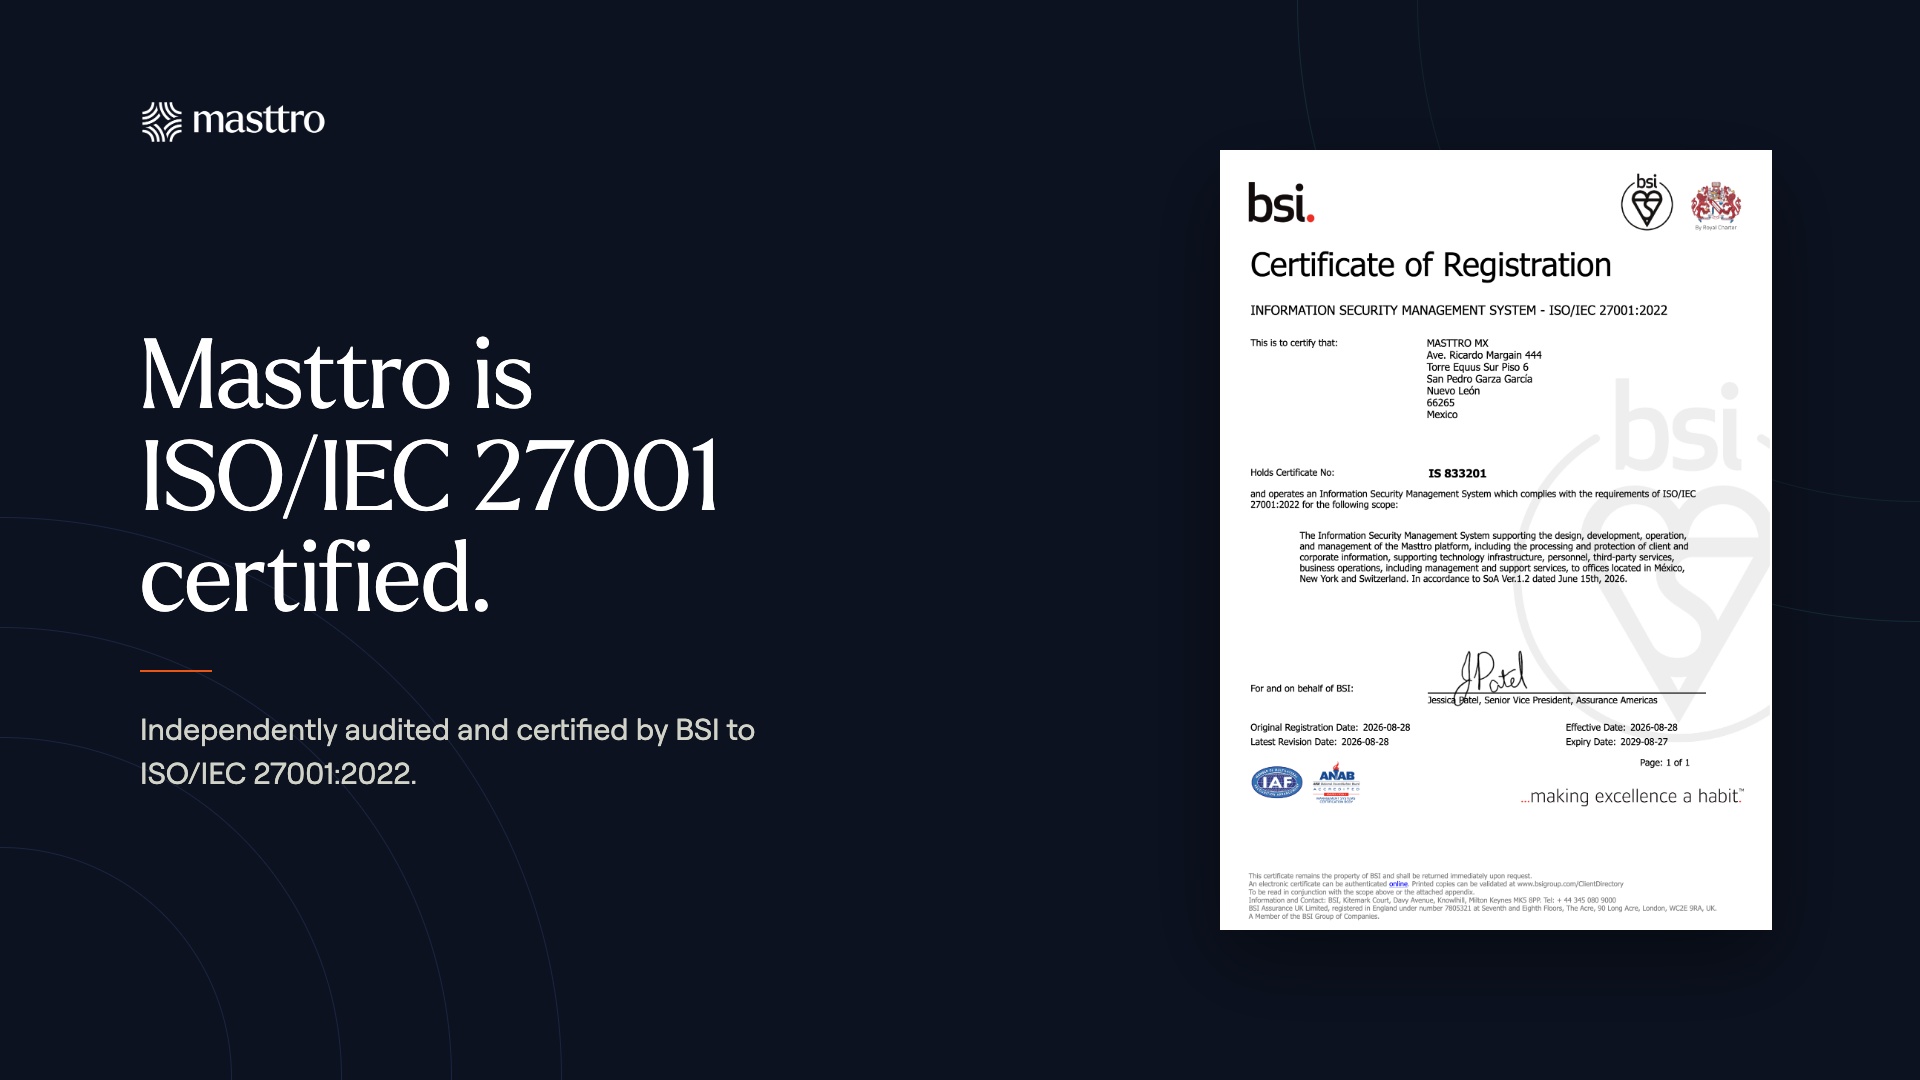

Masttro ha obtenido la certificación ISO/IEC 27001:2022. La certificación es el resultado de una auditoría independiente realizada por BSI (British Standards Institution), un organismo de certificación acreditado por la Junta Nacional de Acreditación de ANSI (ANAB), y abarca el Sistema de Gestión de la Seguridad de la Información que respalda el diseño, el desarrollo, el funcionamiento y la gestión de la plataforma Masttro, incluyendo el tratamiento y la protección de la información de los clientes y de la empresa, la infraestructura tecnológica de apoyo, el personal, los servicios de terceros y las operaciones comerciales —incluidos los servicios de gestión y soporte— ubicadas en México, Nueva York y Suiza.
Principales conclusiones
Por qué esto es importante para las oficinas familiares, las asesorías de inversión registradas (RIA) y los bancos privados
Para las oficinas familiares, las asesorías de inversión registradas (RIA) y los bancos privados que confían en nosotros para proteger sus datos, esto significa que un organismo externo acreditado ha examinado nuestros controles de datos y ha confirmado que funcionan en la práctica.
Cuando los directores, los comités de inversión o los organismos reguladores preguntan cómo se protegen los datos, nuestros clientes y socios pueden aportar pruebas de verificación independientes, además de nuestra propia documentación. Masttro también se someterá a una auditoría anual para mantener la certificación.
¿Qué es la norma ISO/IEC 27001?
La norma ISO/IEC 27001 es la norma internacional más reconocida en materia de sistemas de gestión de la seguridad de la información (SGSI). La publican conjuntamente la Organización Internacional de Normalización (ISO) y la Comisión Electrotécnica Internacional (IEC). En ella se establecen los requisitos que debe cumplir una organización para identificar los riesgos de seguridad, aplicar controles para gestionarlos y mejorar dichos controles con el paso del tiempo.
La edición de 2022 es la versión vigente de la norma. Sus 93 controles abarcan la seguridad organizativa, de las personas, física y tecnológica, incluidos los requisitos relativos a la inteligencia sobre amenazas, los servicios en la nube, la prevención de fugas de datos y la programación segura.
La certificación consta de dos fases de auditoría. En la primera se revisa la documentación y, en la segunda, se comprueba si los controles funcionan según lo previsto. Cada certificado tiene una validez de tres años. Durante el primer y el segundo año, se lleva a cabo una auditoría de vigilancia para comprobar que el sistema sigue funcionando correctamente y, en el tercer año, se realiza una auditoría completa para renovar el certificado.
Cómo protegemos los datos de nuestros clientes
En Masttro, la protección de la información de los clientes es una prioridad fundamental. Nuestra plataforma se basa en una infraestructura segura en la nube de Microsoft Azure alojada en Suiza. Aplicamos un enfoque de seguridad integral y de defensa en profundidad que incluye cifrado AES-256 para los datos en reposo, cifrado TLS para los datos en tránsito, autenticación multifactorial (MFA) y segregación lógica de datos entre clientes.
Nuestra arquitectura de seguridad incorpora segmentación de la red, cortafuegos, mecanismos de detección y prevención de intrusiones, y supervisión continua de la seguridad. Además, llevamos a cabo evaluaciones periódicas de vulnerabilidades, pruebas de penetración independientes, revisiones de accesos y evaluaciones de riesgos de seguridad para identificar y hacer frente a posibles amenazas.
Nuestro marco de seguridad se ve reforzado además por procedimientos documentados de respuesta ante incidentes, continuidad del negocio y recuperación ante desastres, diseñados para proteger la confidencialidad, la integridad y la disponibilidad de la información de los clientes. A través de estas medidas, Masttro mantiene un enfoque proactivo en materia de ciberseguridad, protección de datos y mejora continua, lo que refuerza la confianza que nuestros clientes depositan en nuestra plataforma.
¿Qué aporta la certificación?
Con la certificación, un auditor independiente revisa nuestras evaluaciones de riesgos, auditorías internas y revisiones de la dirección en función de una norma internacional. Además, sirve como punto de referencia común. La norma ISO/IEC 27001 goza de reconocimiento mundial, por lo que los equipos de seguridad y de compras de los más de 40 países en los que prestamos servicio disponen de un punto de partida contrastado para la evaluación de proveedores.
Los clientes actuales y potenciales pueden solicitar una copia del certificado en infosec@masttro.com.
Visibilidad segura para las family offices modernas